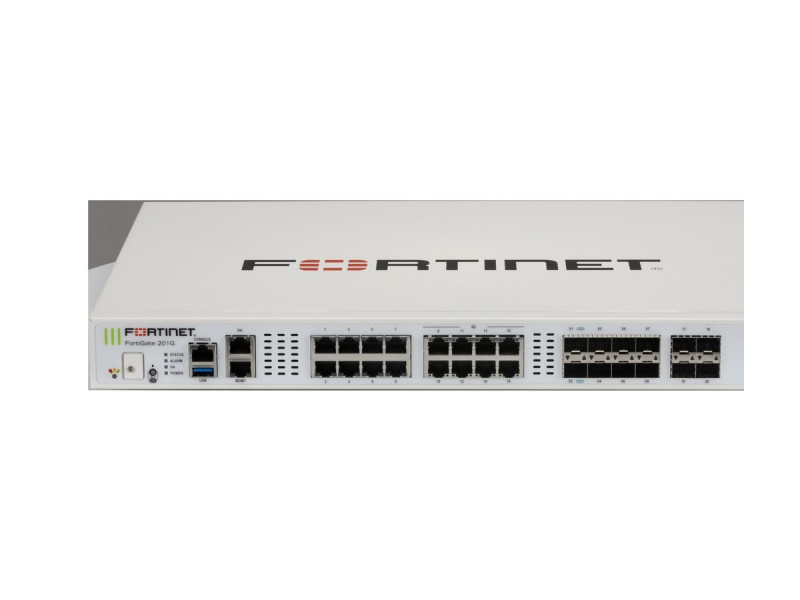
Qisqacha. FortiGate modeli Firewall Throughput boʻyicha emas, Threat Protection Throughput boʻyicha tanlanadi: datasheet dagi bu ikki qator orasidagi farq oʻn barobarga yetadi. HTTPS shifrini ochish rejalashtirilsa, SSL Inspection Throughput ga tayaning va pik trafikka nisbatan 1,5–2 barobar zaxira oling. Qoʻshimcha RJ45 va SFP+ portlarini, sessiyalar sonini, IPsec unumdorligini va HA qoʻllab-quvvatlashini tekshiring. IPS, antivirus va veb-filtr obunalari har yili uzaytiriladi, loglar uchun FortiAnalyzer, bir nechta qurilma uchun FortiManager kerak.
FortiGate — yangi avlod tarmoqlararo ekrani (NGFW), va bu yerda model tanlash kommutator yoki server tanlashdan farq qiladi. Nomdagi raqam deyarli hech narsani bildirmaydi, pasport oʻtkazuvchanlik qobiliyati esa qaysi himoya funksiyalari yoqilganiga bogʻliq. Qanday adashmaslikni koʻramiz.
Asosiy tuzoq: qaysi throughput qiymatiga qarash kerak
Har qanday model spetsifikatsiyasida oʻtkazuvchanlik qobiliyatining bir nechta qiymati koʻrsatilgan va ular bir necha barobar farq qiladi:
- Firewall Throughput — qoidalar boʻyicha «yalangʻoch» filtrlash. Eng katta va rejalashtirish uchun eng foydasiz raqam.
- IPS Throughput — hujumlarning oldini olish tizimi (IPS) yoqilgan holda.
- NGFW Throughput — IPS va ilovalar nazorati birgalikda.
- Threat Protection Throughput — toʻliq toʻplam: IPS, antivirus, ilovalar nazorati. Aynan shu qiymatga tayanish kerak, chunki NGFW aynan shu funksiyalar uchun sotib olinadi.
- SSL Inspection Throughput — TLS shifrini ochish bilan. Eng ogʻir operatsiya va sotib olingan qurilma «tortmasligi»ning eng keng tarqalgan sababi.
Birinchi va oxirgi qator orasidagi farq oʻn barobar boʻlishi mumkin. Firewall Throughput boʻyicha tanlangan model trafik inspeksiyasi yoqilishi bilanoq shiftga tiralib qoladi.
SSL-inspeksiya haqida alohida
Bugun trafikning katta qismi shifrlangan. TLS shifrini ochmasdan antivirus va veb-filtr faqat manzil-nishonni koʻradi, yaʼni yarim kuchda ishlaydi. Toʻlaqonli himoya rejalashtirsangiz, zaxirani aynan SSL Inspection Throughput boʻyicha qoʻying va talab qilinadigan qiymatni joriy pik trafikka nisbatan kamida 1,5–2 barobarga oshiring.
Apparat tezlashtirish
FortiGate qurilmalarining dasturiy yechimlardan ustunligi — platadagi maxsus protsessorlar. Qayta ishlash toʻliq umumiy maqsadli CPU zimmasiga tushmaydi, shu tufayli qurilma yuklama ostida ham eʼlon qilingan koʻrsatkichlarni saqlaydi. Kichik modellarda tezlashtirgichlar soddalashtirilgan, kattalarida — toʻlaqonli. FortiGate qurilmasini oddiy serverdagi tarmoqlararo ekran bilan solishtirganda bu asosiy dalil: server platformasi inspeksiya yoqilganda unumdorligini yoʻqotadigan joyda apparat konveyeri ishlashda davom etadi.
Oʻtkazuvchanlik qobiliyatidan tashqari nimalarni hisobga olish kerak
| Parametr | Nega muhim |
|---|---|
| Portlar soni va turi | Mis RJ45 va optik SFP/SFP+ — fizik interfeyslar kommutatorlaringiz bilan mos kelishini tekshiring |
| Bir vaqtdagi sessiyalar soni | Foydalanuvchilar koʻp boʻlganda va NAT ishlatilganda hal qiluvchi |
| IPsec VPN unumdorligi | Alohida raqam. Filiallar aloqasi va masofaviy kirish uchun muhim |
| VPN tunnellari soni | Model bilan cheklangan. Filiallar va masofaviy xodimlarni sanang |
| HA qoʻllab-quvvatlashi | Ikki qurilmadan iborat klaster — toʻxtab qolish yoʻl qoʻyilmas boʻlsa, perimetrda majburiy |
| Lokal saqlash | Loglarni qurilmaning oʻzida yuritish imkoniyatiga taʼsir qiladi |
Loglar: nega bitta FortiGate kam
Tarmoqlararo ekran katta hajmda hodisalar hosil qiladi, oʻrnatilgan xotira esa qisqa muddatga yetadi. Insidentlarni tekshirish va hisobot uchun FortiAnalyzer kerak — u loglarni qabul qiladi, hisobotlar tuzadi va hodisani keyin tahlil qilish imkonini beradi. Bir nechta qurilmadan iborat parkda siyosatlarni markazlashgan boshqarish uchun FortiManager qoʻshiladi: usiz oʻnta filialni qoʻlda sozlash xatolar manbaiga aylanadi.
Litsenziyalar
Qurilmaning oʻzi — egalik qilish qiymatining faqat bir qismi. Himoya funksiyalari obuna boʻyicha ishlaydi: IPS, antivirus, veb-filtrlash, ilovalar nazorati, sandbox. Obuna har yili uzaytiriladi, muddati tugaganda esa qurilma trafikni qoidalar boʻyicha filtrlashda davom etadi, lekin signatura yangilanishlarini olmay qoʻyadi. Uzaytirishni byudjetga darhol kiriting — bu opsiya emas, balki himoya ishlashining sharti.
Tipik arxitektura
- Kichik ofis: kichik seriyadagi bitta qurilma, bazaviy himoya toʻplamiga litsenziya, loglar lokal yoki bulutda.
- Oʻz server xonasiga ega kompaniya: perimetrda ikki qurilmadan iborat HA-klaster, loglar uchun FortiAnalyzer, yagona boshqaruv ostidagi FortiAP kirish nuqtalari.
- Filiallarga ega taqsimlangan tuzilma: har bir nuqtada FortiGate, IPsec yoki SD-WAN orqali aloqa, FortiManager orqali markazlashgan boshqaruv, FortiAnalyzer ichida yagona analitika.
Modelni haqiqiy trafik profilingizga moslab tanlaymiz va kerakli muddatga litsenziyalar bilan narxini hisoblaymiz: Fortinet katalogi, info@itsmart.uz yoki Telegram.
Mavzu boʻyicha tanlovlar va vositalar: Ofis uchun FortiGate.